
资金路径与稳定币
USDT 地址投毒怎么防:不要从交易记录复制收款地址
地址投毒会把与常用地址相似的假地址塞进交易记录,等你下次误复制。本文说明如何识别可疑小额交易,并用地址来源、完整字符、网络和独立确认四步降低误转风险。
USDT 地址投毒怎么防?最有效的动作很简单:不要从钱包或区块浏览器的交易记录复制收款地址。应当从收款方当次提供的可信来源获取地址,再核对完整字符、网络和资产。
地址投毒不需要拿走你的私钥。攻击者利用公开链上记录,制造一个与常用收款地址开头、结尾相似的地址,再用它向你的钱包发送零额或极小额交易。假地址进入历史记录后,只等你在下一次付款时复制错对象。
封面截图:Etherscan ERC-20 Token Transfers 页面,核验于 2026-08-24。界面会缩短显示长地址,这正是不能只看首尾字符的原因。图中均为公开链上记录,不含登录账号。
地址投毒是怎样进入交易记录的
典型过程有四步。攻击者先观察公开区块链上的活跃地址,然后批量生成首尾字符与目标地址相似的新地址。接着,攻击者从相似地址发送一笔零额或极小额交易,让它出现在目标钱包的历史记录中。用户若把“最近交易”当作地址簿,下一次就可能把 USDT 发给攻击者。
Binance Academy 的地址投毒说明与 MetaMask 安全中心都强调:相似地址会利用钱包缩短显示地址的方式,核对时不能只看开头和结尾。本文依据这两份官方资料于 2026-08-24 核验。
收到陌生的小额或零额代币,并不等于私钥已经泄露,也不代表对方获得了转账权限。危险发生在你复制、粘贴并确认假地址的时候。不要点击陌生代币附带的链接,也不要为了“退回”这笔小额资产而与可疑合约交互。
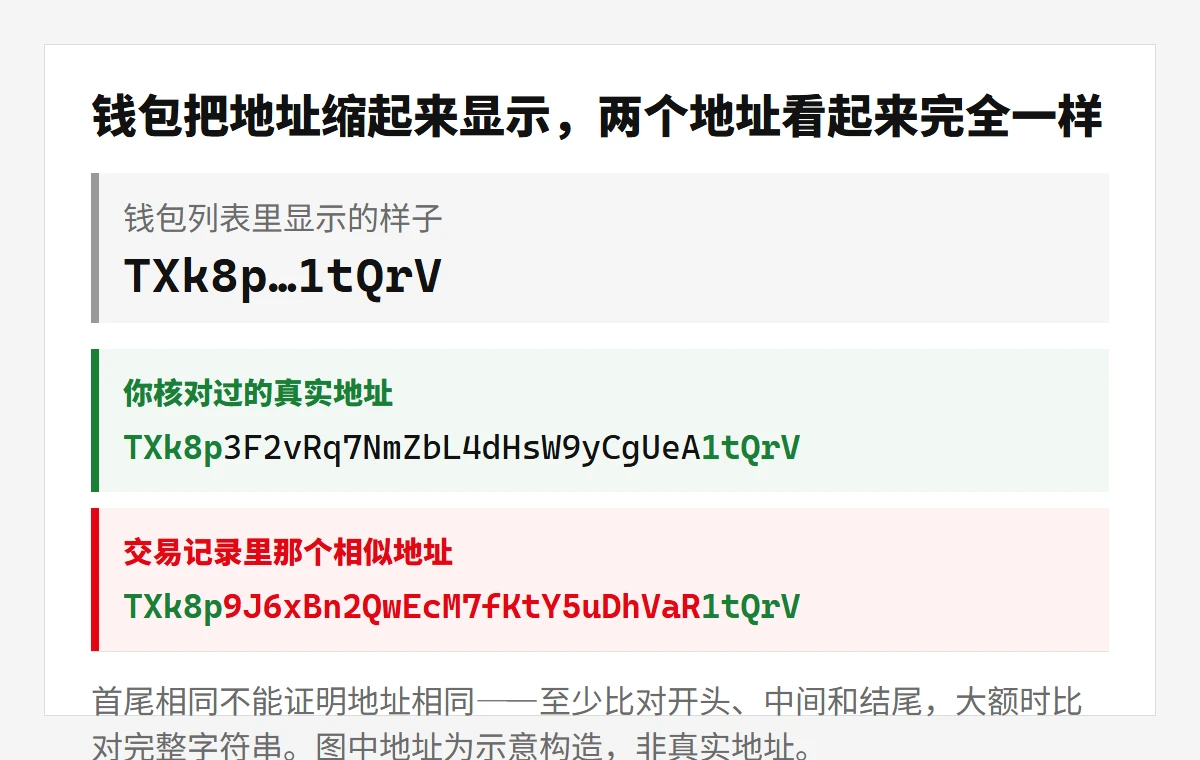
图:本站绘制的示意对照。钱包列表通常只显示地址首尾,所以投毒地址在列表里和真地址看起来一样。图中两个地址均为构造示例,不指向任何真实钱包。
转账前按这个顺序核对
1. 从当次可信来源重新取得地址
个人收款时,让对方通过双方已经确认过的沟通渠道重新发送地址,并同时写明资产和网络。向交易所充值时,只从当前账户的充值页面复制地址,不从旧截图、聊天搜索结果或历史交易中回填。海外客户第一次付款前,还应先完成金额、网络、手续费和 TXID 的收款约定。
2. 核对完整地址,特别是中间字符
首尾相同不能证明地址相同。把粘贴后的地址与可信来源逐段比较,至少检查开头、中间和结尾;涉及较大金额时,应查看并比较完整字符串。若软件只显示缩略地址,先点开详情或使用能显示完整地址的确认界面,不要凭视觉印象放行。
复制后还要再看一次粘贴结果。剪贴板恶意软件会在粘贴时替换地址,它与地址投毒不是同一种手法,但最终都表现为确认页上的收款地址发生变化。
3. 同时核对资产和网络
地址字符正确,也不代表网络一定正确。确认发送的是 USDT,并核对收发两端显示的网络名称完全一致。不要因为两个地址格式看起来相近,就推断 TRON、Ethereum 或 BNB Smart Chain 可以互换。
4. 常用地址放进地址簿,并保留独立确认
把已经核验的常用地址保存为带名称和网络的联系人或白名单,能减少从历史记录复制的机会。地址簿不是永久担保:收款方通知地址变更、平台重新生成充值地址或网络调整时,应回到可信来源重新核对。
大额付款可以增加一次小额测试,但测试地址也必须先经过上述核验。测试到账后,让收款方通过独立渠道确认收到,再发送余款。测试金额还要满足收款端和发送端的最低额要求,具体可参考大额转账前的小额测试怎么定金额。
发现可疑小额交易后怎么处理
先停止从历史记录复制任何相关地址。记录可疑交易的 TXID、时间、网络、代币合约和完整地址,必要时截图留存;这些信息有助于以后解释异常记录,但不要把截图里的地址直接当作付款依据。
然后检查自己是否真的发起过异常转出。只有陌生小额来款、没有未知授权或转出时,不能据此断定钱包被控制。若钱包支持隐藏可疑代币、标记垃圾资产或地址风险警告,可以使用这些功能,但不要为了清理记录而签署不明授权。
如果已经把 USDT 发到相似假地址,立即停止后续付款并保存 TXID、完整地址、网络、金额和确认时间。链上确认后的转账通常不能由钱包或交易所单方面撤销;可按USDT 误转后的状态与求助路径整理证据,并联系发送平台的官方支持。任何声称“先付费即可追回”的陌生客服都应视为新的风险。
团队收付款要多加一层记录
自由职业团队或公司反复向同一供应商付款时,可以维护一份受控的收款地址表,至少记录收款方名称、资产、网络、完整地址、地址来源、首次核验时间和最后复核时间。修改地址时保留变更记录,并要求另一位同事用原沟通渠道复核。
付款单上不要只写“尾号相同”。审批人应看到完整地址,或能打开可信来源逐段比对。这样即使历史记录里混入相似地址,付款流程也不会依赖“最近一次看起来像”的判断。
常见问题
钱包收到零额 USDT,需要换钱包吗?
不一定。公开地址无法阻止陌生人发送链上交易。先确认没有未知转出、授权或签名,再避免复制可疑记录中的地址。是否迁移资产,应依据钱包是否还有其他被盗迹象判断。
只核对前 6 位和后 6 位够不够?
不够。攻击者正是通过生成首尾相似的地址来制造误判。至少要比较中间字符,并在高金额转账前核对完整地址。
小额测试能证明地址安全吗?
小额测试只能证明这一次测试到达了某个地址。它不能替代地址来源核验。测试后必须由真实收款方通过独立渠道确认到账,余款也要沿用同一个已核验地址。
本站用的邀请码是 BI27XB92,链接在这里。不用也行,自己输 binance.com 注册结果一样。
本文用于操作风险教育,不构成投资、法律或资金追回承诺。钱包和交易所界面会更新,转账前以当次页面显示的地址、网络、费用和风险提示为准。