
资金路径与稳定币
币安防钓鱼码怎么设置:到账邮件和短信真假,先看这组 6 到 8 位字符
等 USDT 到账的时候,最容易点开的就是那封写着「充值异常,请立即验证」的邮件。与其研究发件人地址,不如在币安账户里设一个防钓鱼码——官方说明写明,所有真正由币安发出的邮件和短信里都会带上它,缺失或对不上就该按钓鱼处理。本文给出官方的字符规则和设置路径,并说明为什么只看发件人地址靠不住:币安自己标注那份 17 个地址的名单「仅供参考」,连官方验证工具在显示「已验证邮箱」时也提醒不能排除欺诈邮件嫌疑。
收 USDT 的人有个躲不开的习惯:隔一会儿就去看一眼邮箱和短信,等那条「充值已到账」。诈骗者正是冲着这个习惯来的——一封署名币安、标题写着「您的 USDT 充值异常,请立即验证」的邮件,落在正等到账的人手里,点开的概率比落在别人手里高得多。
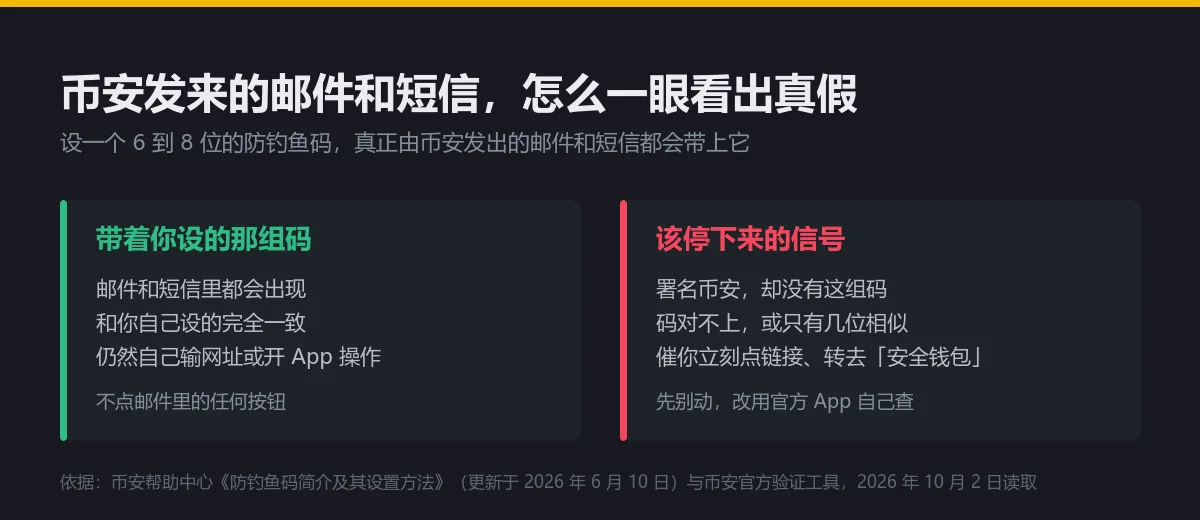
想分辨这类邮件,最省事的办法不是去研究发件人地址长什么样,而是在币安账户里设一个防钓鱼码。设好以后,所有真正由币安发出的邮件和短信里都会出现这组字符;没有它的,基本可以直接当成钓鱼。
本文说清三件事:这组码到底是什么、怎么设、以及为什么光看发件人地址靠不住。
防钓鱼码是什么:币安自己的定义
币安帮助中心《防钓鱼码简介及其设置方法》(更新于 2026 年 6 月 10 日)里的原话是:
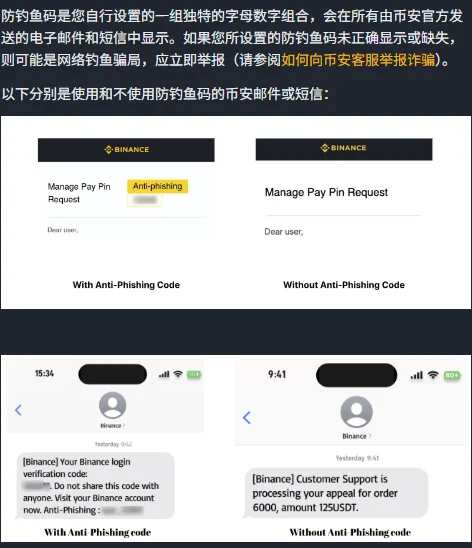
防钓鱼码是您自行设置的一组独特的字母数字组合,会在所有由币安官方发送的电子邮件和短信中显示。如果您所设置的防钓鱼码未正确显示或缺失,则可能是网络钓鱼骗局,应立即举报。
两点值得注意。
一是它同时覆盖邮件和短信。 很多人以为这只是个邮件功能,其实短信验证码、提现通知那类短信里也会带上。对收款的人来说,这意味着「您有一笔 USDT 待领取,点此确认」这种短信,同样可以用这一条来判断。
二是它由你自己定,币安不会主动告诉任何人。 诈骗者伪造得了发件人地址、仿得出页面排版,但猜不出你设的是什么。这是整套机制能成立的原因。
设置方法:6 到 8 位,三类字符
官方给出的规则只有两条,网页端和 App 端一致:
- 长度为 6 至 8 个字符;
- 至少包含大写字母、小写字母、数字、下划线这四类中的三类,不能包含任何特殊字符。
网页端的路径是:登录后把鼠标停在【个人资料】图标上,点下拉菜单里的【账户】,进入【账户安全】,向下滑到【高级安全设置】,点【防钓鱼码】旁的【开启】,再点【创建】。输入后点【提交】,用你注册 2FA 的设备或通行密钥完成验证即可。
App 端是:点头像进入【账号信息】,选【账户安全】,再点【防钓鱼码】-【创建】,同样需要 2FA 或通行密钥验证。
想改的时候路径几乎一样,网页端点【防钓鱼码】旁的【更改】,App 端点进去选【更改防钓鱼码】。官方建议像对待密码一样定期更新,怀疑泄露就立刻改。
选什么内容有个实用的取舍:既要自己一眼认得出,又不能是别人能猜到的东西。用收款业务里的常见词、公司名缩写、自己的生日都不合适——这些恰恰是诈骗者做过功课后能想到的。两三个不相干的词拼起来加个数字,效果就足够了。设好之后记在你记密码的地方,别只靠脑子记,因为真正要用它的时候往往是你心里发慌的那一刻。
还有一点要提前想到:防钓鱼码只保护币安发给你的消息,保护不了别的渠道。 电话、Telegram、社交媒体私信里没有这组码可看,那类联系要用另一套方法核实,站内自称币安客服主动联系你时怎么核实官方渠道写了具体做法。
为什么不能只看发件人地址
很多人的习惯是看一眼发件人是不是 binance.com 结尾。这个判断没错,但远远不够,原因有三层。
第一层,币安自己说这份名单不全。 帮助中心《如何将币安电子邮件列入白名单?》列出了 17 个官方发件地址,但同一页开头就写明:
请注意,本文提供的电子邮件列表仅供参考。币安或将使用其他电子邮箱地址发送电子邮件。
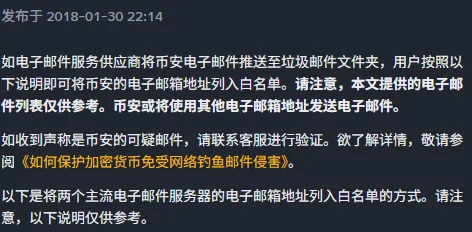
也就是说,一个地址不在这 17 个之内,并不能证明它是假的;这份名单只能用来做白名单、避免真邮件掉进垃圾箱,不能反过来当判伪的依据。顺带一提,这页还有个实际用途:把这些地址加进邮箱白名单,能减少「真通知进了垃圾箱、假通知躺在收件箱」的尴尬。
第二层,发件人地址本身可以伪造。 币安《钓鱼邮件示例》里拆解过一个真实案例:发件人显示名称是「币安」,真实地址却是 [email protected]——用两个连字符模仿官方域名。同一页还提到另一种更棘手的情况:有的钓鱼邮件发件地址看起来完全合法,但邮件并不是从币安的邮件服务器发出的。
第三层,连官方验证工具都提醒你别只信它。 币安官方验证页(binance.com/zh-CN/official-verification)可以按「邮箱」类别查发件地址。查 [email protected] 会返回「已验证邮箱」,但同一个结果框里紧跟着两段提示:
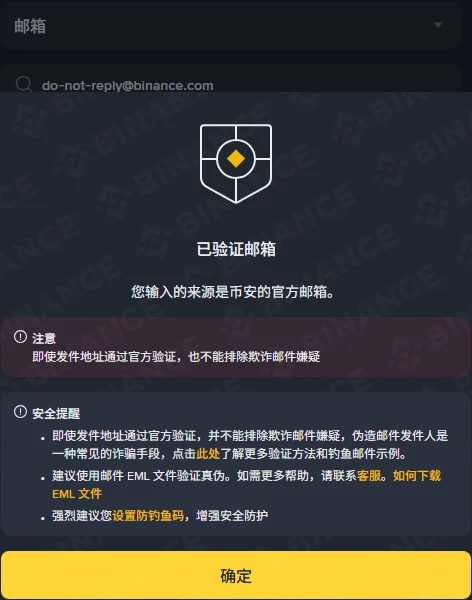
即使发件地址通过官方验证,也不能排除欺诈邮件嫌疑
强烈建议您设置防钓鱼码,增强安全防护
官方工具在自己的结果页上把话说到这个程度,已经很清楚了:发件人地址是参考项,防钓鱼码才是那个能当场定性的信号。
收到可疑消息时的核对顺序
把上面的内容压成一个可以照着走的顺序:
- 先找防钓鱼码。 有,且和你设的完全一致——这封大概率是真的;没有,或者只是几位相似,就按钓鱼处理。
- 不要点邮件和短信里的任何链接或按钮。 哪怕判断是真的也一样。真有事要处理,自己打开币安 App,或者在浏览器地址栏手动输入网址登录后再看。账户里的通知中心会有同样的消息。
- 对照内容是否成立。 说你有一笔充值异常?那就去充值记录里看有没有这笔。说你中了奖、有空投可以领?币安《钓鱼邮件示例》里的第 3、第 4 个案例正是这种套路——用不存在的 0.129 BTC 和「以太坊赠品」比赛诱导点击。
- 出现这几个要求,不用再想了。 索要密码、2FA 验证码或备份密钥,要求屏幕共享,让你把资产转到所谓的「安全钱包」——币安在帮助中心里把「安全钱包」直接点名为骗局,那个钱包由攻击者控制。
- 还是拿不准,交给客服判断。 官方的做法是把邮件导出为
.eml文件发给客服,安全团队可以据此验证真伪。导出方式是在邮箱客户端点【...】或【更多】,选【下载】或【导出】。
这套方法防不住什么
说清楚边界,比夸大效果有用。
防钓鱼码只解决「这条消息是不是币安发的」。它不解决你在链上收到的东西是真是假——有人往你钱包里转一笔名字写着 USDT 的代币,那是另一回事,要靠核对合约地址而不是看代币名字来判断。它也不保证你账户本身是安全的:如果密码和 2FA 已经泄露,对方不需要给你发邮件。
所以把它当成一层筛子,而不是一道锁。真正的底座还是老三样:独立的强密码、硬件或 App 形式的 2FA、以及不在任何非官方页面输入账户信息。刚开户准备收款的话,站内为了收 USDT 开户时要多确认的三件事里有一份开户阶段就该做完的清单。
常见问题
设了防钓鱼码,是不是就不会收到钓鱼邮件了?
不会减少。它不拦截任何邮件,只是让真邮件多一个你能认出来的标记。钓鱼邮件照样会进你的邮箱,区别在于你一眼就能看出它没带那组码。
防钓鱼码会出现在短信里吗?
会。官方说明写的是「所有由币安官方发送的电子邮件和短信中显示」,帮助页上那组对照图也同时给了邮件和短信两种样例。
防钓鱼码泄露了怎么办?
按上面的路径改一个新的即可,不需要联系客服。官方建议像密码一样定期更新,怀疑泄露就立刻改。要注意的是,泄露本身通常意味着你之前收到的某封邮件已经被别人看到了,顺手检查一下登录设备和近期的提现记录更稳妥。
为什么我开的码在某些邮件里没看到?
先核对是不是漏看了位置——它通常在邮件正文靠上的位置,短信里则在末尾。确认确实没有,就按钓鱼处理:不要点里面的链接,直接在 App 里查对应的记录,再把这封邮件导成 .eml 交给客服验证。
能不能把这套方法用在家里人身上?
可以,而且很值得。给家人代收代付 USDT 的情况下,最容易出事的恰恰是不熟悉流程的那一方。帮他们在账户里设一个码,再约定一句话:署名币安但没有这组码的消息,一律不点、先问你。这比讲一堆原理管用。
来源与核验
- 币安帮助中心《防钓鱼码简介及其设置方法》:发布于 2023 年 4 月 20 日、更新于 2026 年 6 月 10 日,定义、字符规则与网页端/App 端设置路径均引自该页。
- 币安帮助中心《如何将币安电子邮件列入白名单?》:发布于 2018 年 1 月 30 日,17 个官方发件地址与「列表仅供参考」的说明出自该页。
- 币安帮助中心《钓鱼邮件示例》:发布于 2018 年 12 月 11 日,伪造域名
www--binance.com及赠品类诱导案例出自该页。 - 币安帮助中心《如何防止网络钓鱼攻击》:发布于 2018 年 12 月 10 日,「安全钱包」话术、常见钓鱼手法与
.eml导出方法出自该页。 - 币安官方验证工具:2026 年 10 月 2 日按「邮箱」类别查询
[email protected],结果与两段提示为当天实际画面。
帮助中心页面与界面措辞会调整,本文引用的内容以上述日期当天的页面为准。本站与币安没有从属关系,所有结论都可以按上面的链接自行复核。