
Rutas de fondos y stablecoins
Código antiphishing de Binance: cómo saber si un correo o SMS es real
El código antiphishing es una cadena de 6 a 8 caracteres que tú eliges y que Binance incluye en sus mensajes auténticos. Esta guía explica cómo configurarlo desde la web y desde la app, en qué canales aparece y en cuáles no, qué hacer cuando un aviso llega sin él y por qué conviene cambiarlo si compartiste la captura de un correo de depósito.
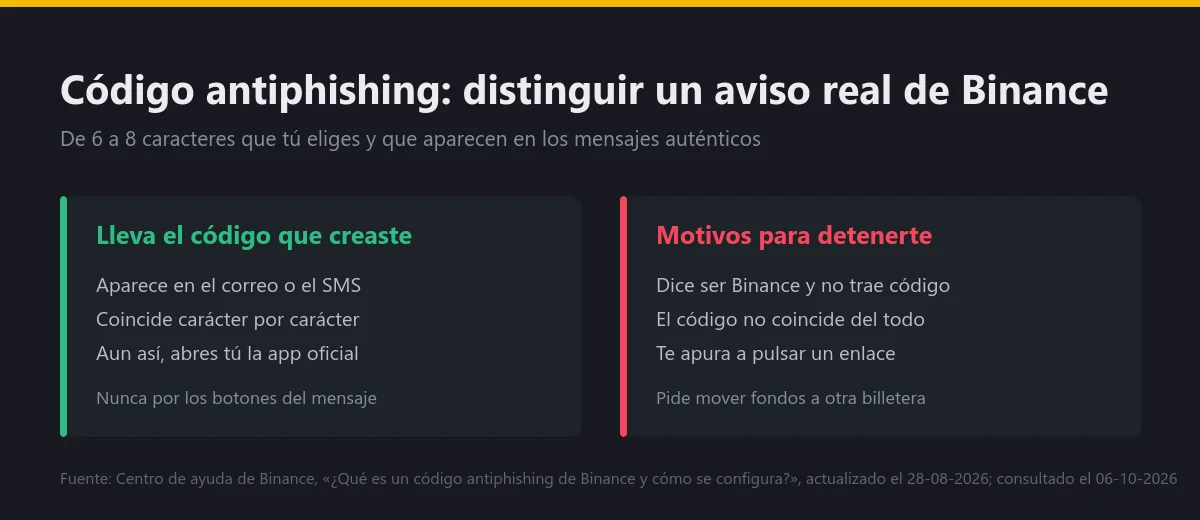
Cobras en USDT y tu bandeja se llena de avisos: que si un depósito se acreditó, que si un retiro quedó en revisión, que si debes confirmar algo antes de 24 horas. Casi todos son reales. El problema son los otros, los que imitan ese mismo formato para que escribas tu contraseña o tu código 2FA en una página clonada.
Binance ofrece una señal pensada justo para eso: un código que tú eliges y que viaja dentro de sus mensajes auténticos. Se configura una vez, en dos minutos, y después funciona solo.
Qué es el código antiphishing
Es una cadena corta que tú defines y que Binance añade a los mensajes que te envía. La página de ayuda ¿Qué es un código antiphishing de Binance y cómo se configura? (publicada el 20-04-2023, actualizada el 28-08-2026) lo explica así:
El código antiphishing es una combinación única de letras y números que aparecerá en cada correo electrónico o SMS auténtico que recibas de Binance. Si el código que configuraste anteriormente es incorrecto o no aparece, puede tratarse de un intento de phishing y debes denunciarlo de inmediato.
La propia página muestra el antes y el después, tanto en correo como en SMS:
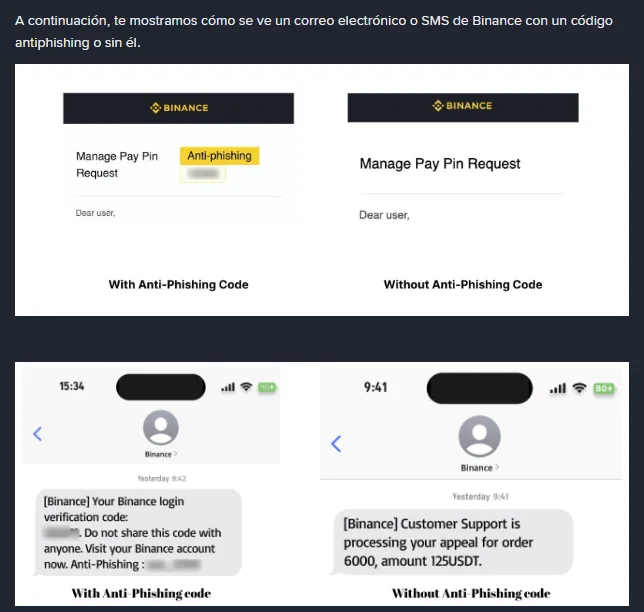
Las dos capturas incorporadas están en inglés, aunque el artículo esté en español: así se ven hoy en la página oficial, consultada el 6 de octubre de 2026.
Conviene entender el alcance real. El código no bloquea accesos ni sustituye a la verificación en dos pasos: es un distintivo dentro del mensaje. Lo que resuelve es una duda muy concreta y muy frecuente: esto que acabo de recibir, ¿salió de Binance o no?
Cómo se configura
Desde la web, el camino oficial es: perfil → Cuenta → Seguridad → bajar hasta Seguridad avanzada → Habilitar junto a "Código antiphishing".
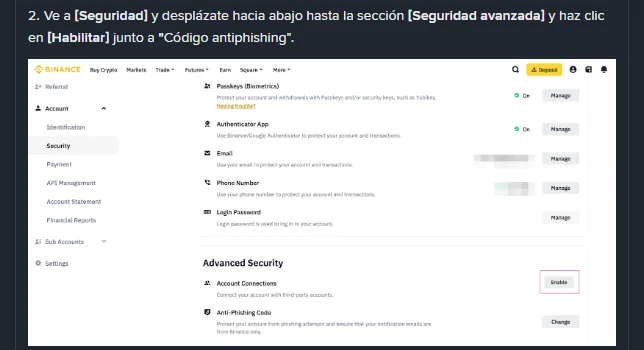
Desde la aplicación: menú → tu perfil → Seguridad → Código antiphishing → Crear.
Las reglas del código son las mismas en ambos sitios, y están escritas en la ayuda:
- entre 6 y 8 caracteres;
- al menos tres de estos cuatro tipos: mayúsculas, minúsculas, dígitos y guiones bajos;
- sin caracteres especiales.
Eso descarta acentos, la ñ y los signos de puntuación. Un código como Env1o_Mx cumple; Envío-Mx no. Al enviarlo te pedirá 2FA o llave de acceso, y desde ese momento los mensajes legítimos lo llevan. Binance recomienda elegir algo difícil de adivinar pero fácil de reconocer para ti; sirve bien una palabra que uses a diario con un número en medio, y no sirve tu nombre ni el año en curso.
Dónde aparece y dónde nunca va a aparecer
En los correos aparece siempre, y ahí la regla es limpia: un correo que dice ser de Binance y no trae tu código es, con muchísima probabilidad, falso.
Con los SMS hay un matiz que vale la pena conocer. La página de configuración habla de "cada correo electrónico o SMS auténtico". En cambio, Cómo identificar correos electrónicos de phishing (publicada el 25-03-2018) solo menciona los correos cuando describe la misma función, y la pantalla de seguridad de la web la resume como una protección para los avisos por correo. No es una contradicción grave, pero sí una razón para no cerrar un caso de SMS únicamente por la ausencia del código: ahí conviene abrir la app y mirar el estado real de la operación.
Y hay canales donde el código no aparece nunca, porque la función no llega hasta allí:
- llamadas telefónicas;
- WhatsApp, Telegram, X, Instagram y cualquier red social;
- el chat de una orden P2P, donde quien escribe es la contraparte;
- las notificaciones dentro de la propia aplicación.
Por eso el código resuelve el correo y el SMS, pero no el resto. Para los mensajes que llegan por fuera, la comprobación es otra: confirmar el canal antes de responder, como se explica en cómo verificar si quien te escribe es soporte real de Binance.
Si el mensaje no trae tu código
Tres pasos, en este orden:
- No pulses nada dentro del mensaje. Ni enlaces, ni botones, ni el "cancelar esta operación" que suele venir abajo. Si el aviso fuera cierto, lo vas a ver igual entrando por tu cuenta.
- Entra tú. Escribe la dirección de Binance a mano o abre la app, y mira ahí el saldo, el historial de depósitos o el estado del retiro. Ese es el dato real; el mensaje solo era un aviso.
- Compara el remitente y denuncia. Binance mantiene Binance Verify para comprobar remitentes, dominios y cuentas, y explica cómo abrir una denuncia en Cómo denunciar estafas desde el servicio de atención al cliente (publicada el 29-08-2022): desde la página de detalles de la transacción con [Denunciar estafa], desde el autoservicio del chat de soporte, o pidiéndolo por escrito en ese mismo chat. El formulario de caso exige tener la sesión iniciada.
Vale la pena mirar con calma el ejemplo que publica la propia Binance, porque muestra el truco más repetido:
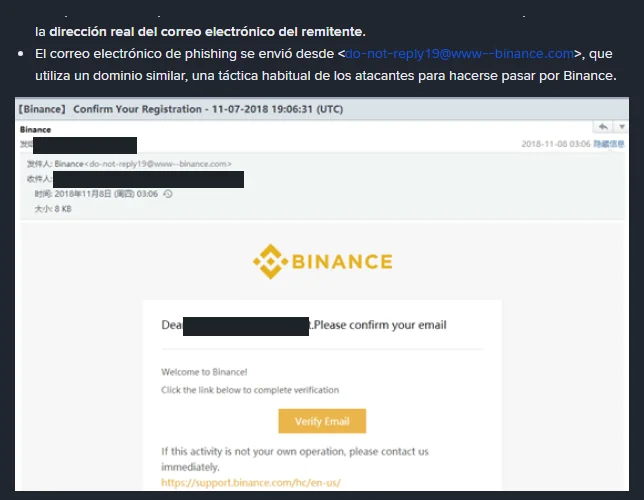
El nombre que se veía en la bandeja decía "Binance". La dirección real era:
[email protected]
Dos guiones donde el dominio legítimo lleva un punto. A simple vista pasa; comparando carácter por carácter, no. Con un código antiphishing configurado, ese correo se habría caído antes de llegar a esa comparación.
Cuándo cambiarlo
La ayuda oficial recomienda actualizarlo con regularidad y, sobre todo, cuanto antes si sospechas que se filtró. Para quien cobra en USDT hay una vía de filtración muy concreta y fácil de pasar por alto: las capturas de pantalla. Si envías a un cliente la captura del correo de depósito como comprobante, o la compartes en un grupo de trabajo, tu código va dentro de la imagen. Quien la vea puede incluirlo en un correo falso y tu señal deja de servir.
Dos hábitos evitan el problema: tapar esa franja antes de enviar la captura, y cambiar el código si ya lo compartiste. Se cambia desde la misma pantalla de seguridad, con la opción de cambiar el código y una verificación 2FA.
Los avisos que más se imitan cuando cobras en USDT
Tres montajes se repiten en este perfil de usuario:
- "Tu depósito fue acreditado", con un enlace para "ver el movimiento". El dato real está en el historial de la cuenta, no en el correo.
- "Retiro suspendido, verifica tu identidad", con urgencia y plazo. Binance sí suspende retiros en algunos casos, pero eso se consulta y se resuelve dentro de la cuenta.
- Comprobante de pago falso en una venta P2P, para que liberes las monedas. Aquí el código antiphishing no ayuda: el comprobante no lo manda Binance, lo manda la contraparte. Lo único que cuenta es el dinero visible en tu cuenta bancaria, un criterio que detallamos en qué revisar antes de liberar USDT en una venta P2P.
Si vas a configurar la cuenta de un familiar que recién empieza a recibir USDT, deja el código puesto desde el primer día y explícale para qué sirve; encaja con los pasos mínimos para enseñar a un familiar a recibir USDT.
Preguntas frecuentes
¿El código antiphishing protege mi cuenta? No por sí solo. No impide un inicio de sesión ni un retiro: solo marca los mensajes. La protección de la cuenta sigue siendo la contraseña, la verificación en dos pasos y la lista blanca de retiros.
¿Puedo usar acentos o la ñ? No. Solo mayúsculas, minúsculas, dígitos y guiones bajos, sin caracteres especiales, y entre 6 y 8 caracteres en total.
¿Qué pasa si alguien ve mi código? Puede escribir un correo falso que lo incluya. Cámbialo en cuanto lo sospeches.
¿Y si no recuerdo cuál configuré? No hace falta recordarlo para cambiarlo: en la pantalla de seguridad existe la opción de cambiar el código, con verificación 2FA. El nuevo aparecerá en los mensajes siguientes.
¿Aparece también en los avisos dentro de la app? No. La función está descrita para correo y SMS; dentro de la aplicación ya estás en un canal autenticado.
Fuentes y verificación
Todas las páginas se consultaron el 6 de octubre de 2026 en su versión en español y se abren sin iniciar sesión.
- ¿Qué es un código antiphishing de Binance y cómo se configura?, publicada el 20-04-2023, actualizada el 28-08-2026
- Cómo identificar correos electrónicos de phishing, publicada el 25-03-2018
- Ejemplos de correos electrónicos de phishing, publicada el 11-12-2018
- Cómo denunciar estafas desde el servicio de atención al cliente de Binance, publicada el 29-08-2022
Las páginas de ayuda en español advierten al final que pueden existir diferencias respecto al texto original en inglés. Las citas de arriba están tomadas de la versión en español tal como se publicaba ese día; si una decisión depende de un detalle concreto, conviene abrir también la versión en inglés. Zevnora es un sitio independiente y no es una página oficial de Binance.